

एआय एजंट फक्त प्रश्नांची उत्तरे देण्यापलीकडे जात आहेत. ते वाढत्या प्रमाणात कार्यांचे नियोजन करू शकतात, साधने वापरू शकतात, एंटरप्राइझ डेटामध्ये प्रवेश करू शकतात, कोड कार्यान्वित करू शकतात आणि वापरकर्त्याच्या वतीने अनुप्रयोगांशी संवाद साधू शकतात. त्या बदलामुळे एक वेगळे सुरक्षा आव्हान निर्माण होत आहे: संस्थांना आता केवळ एआय मॉडेल काय व्युत्पन्न करते हेच नाही तर एजंट प्रत्यक्षात काय करू शकतो हे सुरक्षित केले पाहिजे.
28 सप्टेंबरच्या लेखात, डेलने असा युक्तिवाद केला आहे की स्वायत्त AI एजंट्स सुरक्षित करण्यासाठी प्रॉम्प्ट आणि मॉडेल-स्तरीय सुरक्षिततेच्या पलीकडे नियंत्रणे आवश्यक आहेत, रनटाइम, नेटवर्क आणि हार्डवेअर स्तरांमध्ये अंमलबजावणी वाढवणे.
एआय एजंट एंटरप्राइझ सुरक्षा सीमा बदलतात
पारंपारिक AI सहाय्यक प्रामुख्याने उत्तर तयार करतो. एजंट दीर्घ साखळीद्वारे कार्य करू शकतो:
समजून घ्या → निर्णय घ्या → साधनात प्रवेश करा → डेटा पुनर्प्राप्त करा → क्रिया करा → कार्य करणे सुरू ठेवा.
कृती करण्याची ती अतिरिक्त क्षमता सुरक्षा सीमा बदलते.
एजंट API, डेटाबेस, कोड रेपॉजिटरी, क्लाउड संसाधन किंवा एंटरप्राइझ ऍप्लिकेशनशी संवाद साधू शकतो. प्रत्येक परिणामी कृती अधिकृत आहे की नाही हे केवळ मॉडेलच्या सूचना निर्धारित करू शकत नाहीत.
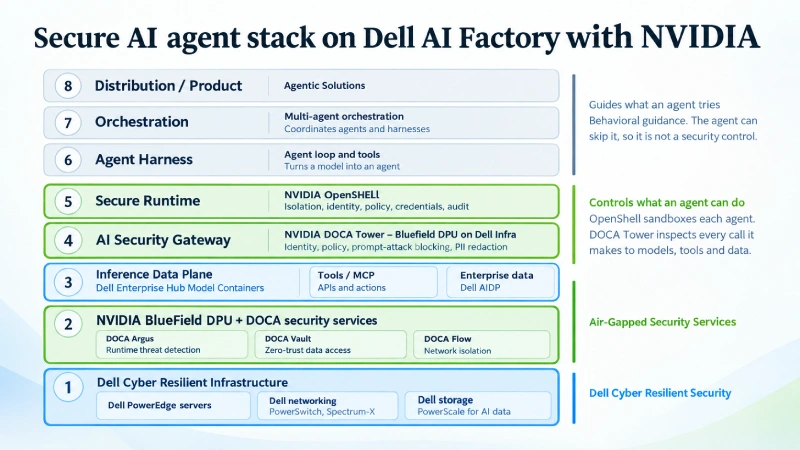
डेल स्वायत्त एआय एजंट्सचे वर्णन प्रणाली म्हणून करते जे मॉडेल, एजंट हार्नेस, टूल्स आणि रनटाइम वातावरण एकत्र करतात. त्याचा युक्तिवाद असा आहे की सुरक्षा ही मॉडेल किंवा प्रॉम्प्टपुरती मर्यादित असू शकत नाही.
ओळख एक गंभीर सुरक्षा सीमा बनते
एकदा सॉफ्टवेअर स्वायत्तपणे कार्य करू शकले की, एंटरप्राइझने नेमके कोण किंवा काय कार्य करत आहे हे स्थापित करणे आवश्यक आहे. याचा अर्थ कोणत्या एजंटने कारवाई सुरू केली, ती कोणी अधिकृत केली, त्याला कोणत्या परवानग्या मिळाल्या, तो कोणत्या साधनांमध्ये प्रवेश करू शकतो आणि कोणता डेटा वापरण्याची परवानगी आहे हे निर्धारित करणे.
ओळख देखील अधिकृततेशी जोडलेली असणे आवश्यक आहे. डेटाबेस वाचण्याची परवानगी असलेल्या एजंटला आपोआप त्यात सुधारणा करण्याची परवानगी मिळू नये. त्याचप्रमाणे, कोड जनरेट करण्यास सक्षम असलेल्या एजंटला अप्रतिबंधित तैनाती विशेषाधिकारांची आवश्यकता नसते. व्यापक दृष्टीकोनातून, सुरक्षा सुनिश्चित करण्याचे कार्य AI एजंटच्या प्रमाणीकरणापलीकडे जाते.
मॉडेल गार्डरेल्स ही संरक्षणाची फक्त एक थर आहे
त्वरित निर्बंध आणि मॉडेल-स्तरीय सुरक्षा उपाय उपयुक्त राहतात, परंतु ते सुरक्षा आर्किटेक्चरचा फक्त एक भाग आहेत.
अधिक संपूर्ण मॉडेल असे पाहिले जाऊ शकते:
मॉडेल → एजंट रनटाइम → ओळख → साधने आणि API → डेटा → पायाभूत सुविधा → मॉनिटरिंग. एजंट एपीआय कॉल करू शकत असल्यास किंवा डेटाबेस ऍक्सेस करू शकत असल्यास, त्या API किंवा डेटाबेसचे संरक्षण करणारी नियंत्रणे महत्त्वाची असतात. त्यामुळे मॉडेल नेहमी योग्य निर्णय घेईल असे गृहीत न धरता एजंट ज्या प्रणालींशी संवाद साधतो त्याभोवती सुरक्षा धोरणे अस्तित्वात असणे आवश्यक आहे.
डेलची नवीनतम चर्चा नेटवर्क आणि हार्डवेअर-स्तरीय नियंत्रणांसह रनटाइम गव्हर्नन्सकडे निर्देश करून थेट पायाभूत सुविधा-स्तरीय युक्तिवाद करते.
एजंट जेव्हा काम करू शकतात तेव्हा कमीत कमी विशेषाधिकार अधिक महत्त्वाचे असतात
एजंटिक सिस्टीमसाठी कमीत कमी विशेषाधिकाराचे तत्व विशेषतः महत्वाचे बनते.
एजंटला फक्त त्याच्या नियुक्त कार्यासाठी आवश्यक प्रवेश मिळावा. वाचन परवानग्यांमध्ये आपोआप लेखन परवानग्या समाविष्ट नसाव्यात. एका डेटा स्त्रोताचा प्रवेश प्रत्येक एंटरप्राइझ रेपॉजिटरीमध्ये प्रवेश सूचित करू नये.
संवेदनशील ऑपरेशन्ससाठी अतिरिक्त अधिकृतता किंवा मानवी मंजूरीची देखील आवश्यकता असू शकते. ही नियंत्रणे असे गृहीत धरत नाहीत की एआय एजंट मूळतः असुरक्षित आहे. त्याऐवजी, ते ओळखतात की स्वायत्त सॉफ्टवेअर स्पष्टपणे परिभाषित सीमांमध्ये कार्य केले पाहिजे.
Agentic AI साठी निरीक्षणक्षमता आवश्यक आहे
पारंपारिक अनुप्रयोग सामान्यतः स्थापित लॉग आणि ऑडिट ट्रेल्स प्रदान करतात. एजंटिक वर्कफ्लोमध्ये कार्य पूर्ण होण्यापूर्वी अनेक निर्णय आणि टूल कॉल्सचा समावेश असू शकतो.
म्हणून उपक्रमांना क्रियाकलापांच्या साखळीमध्ये दृश्यमानता आवश्यक आहे: एजंटची ओळख, आरंभ करणारा वापरकर्ता किंवा विनंती, साधने प्रवेश, डेटा पुनर्प्राप्त, APIs कॉल, केलेल्या क्रिया आणि सुरक्षा निर्णय लागू.
जेव्हा काहीतरी चूक होते तेव्हा ही दृश्यमानता देखील महत्त्वाची असते. एजंटने काय केले याची विश्वासार्ह नोंद न करता, अनपेक्षित कृतीचा स्त्रोत आणि व्याप्ती निश्चित करणे खूप कठीण होते.
हाच ट्रेंड इंडस्ट्रीत इतरत्रही दिसून येत आहे. मायक्रोसॉफ्टने अलीकडेच डिफेंडरमध्ये इंटिग्रेटेड सिक्युरिटी ऑपरेशन्स सेंटर सादर केले जे सुरक्षा टेलीमेट्री आणि एआय-एजंट वर्कफ्लोसह नियंत्रणे जोडते, तसेच त्याच्या एजंट सुरक्षा दृष्टिकोनातील उच्च-स्टेक क्रियांसाठी मानवी मान्यता राखून ठेवते.
सुरक्षा एआय इन्फ्रास्ट्रक्चरमध्ये विस्तारली पाहिजे
एजंट सुरक्षा हा पायाभूत सुविधांचा प्रश्न तसेच सॉफ्टवेअर प्रश्न बनत चालला आहे. क्लाउड वातावरण, ऑन-प्रिमाइसेस सिस्टम, एज इन्फ्रास्ट्रक्चर, नेटवर्क, स्टोरेज, आयडेंटिटी प्लॅटफॉर्म आणि एंटरप्राइझ ऍप्लिकेशन्स हे सर्व एजंटच्या ऑपरेटिंग वातावरणाचा भाग बनू शकतात.
NVIDIA चे OpenShell, उदाहरणार्थ, नेटवर्क, फाइल सिस्टम, प्रक्रिया आणि अनुमान स्तरांवर सँडबॉक्सिंग आणि धोरण नियंत्रणे वापरते. स्वायत्त एजंट काय प्रवेश करू शकतात आणि ते कुठे संवाद साधू शकतात हे मर्यादित करण्यासाठी त्याची रचना केली गेली आहे.
हे एक व्यापक उद्योग दिशा स्पष्ट करते: केवळ मॉडेलवरच विसंबून राहण्याऐवजी एजंटच्या वातावरणाभोवती सुरक्षा नियंत्रणे ठेवणे.
कंटेनमेंट आणि रिकव्हरी हे डिझाइनचा भाग असणे आवश्यक आहे
सुरक्षा म्हणजे केवळ अवांछित कृती रोखणे नव्हे. जेव्हा एजंट अनपेक्षितपणे वागतो तेव्हा संस्थांना देखील प्रतिसादाची आवश्यकता असते.
त्यामध्ये क्रेडेन्शियल रद्द करणे, साधने अक्षम करणे, एजंटला वेगळे करणे, विशिष्ट संसाधनांमध्ये प्रवेश थांबवणे, क्रियाकलाप लॉगचे पुनरावलोकन करणे आणि प्रभावित सिस्टम पुनर्संचयित करणे समाविष्ट असू शकते.
डेलचा लेख एजंटला काय सूचना किंवा प्रयत्न करण्यास सूचित केले जात असले तरीही काय करू शकत नाही हे परिभाषित करण्याचे महत्त्व अधोरेखित करतो.
डेलचे दृश्य एका व्यापक शिफ्टचे संकेत देते
डेलचे स्थान त्याच्या AI पायाभूत सुविधा धोरणाशी आणि NVIDIA सोबतचे काम, NVIDIA OpenShell आणि ओपन एजंट सेफ्टी प्लॅटफॉर्म यांच्याशी जवळून जोडलेले आहे. एजंट रनटाइम गव्हर्नन्स आणि पायाभूत सुविधांच्या सुरक्षेचे संयोजन म्हणून कंपनी या दृष्टिकोनाचे वर्णन करते.
परंतु मूळ समस्या कोणत्याही एका विक्रेत्याच्या पलीकडे विस्तारित आहे. एआय सिस्टम्स एंटरप्राइझ संसाधनांशी संवाद साधण्याची आणि मल्टी-स्टेप वर्कफ्लो कार्यान्वित करण्याची क्षमता प्राप्त करत असल्याने, सुरक्षा कार्यसंघांना मॉडेल आणि कृती दरम्यानच्या संपूर्ण मार्गाचा विचार करावा लागतो. ओळख, परवानग्या, रनटाइम नियंत्रणे, पायाभूत सुविधा सुरक्षा, निरीक्षणक्षमता आणि पुनर्प्राप्ती हे सर्व त्या समीकरणाचा भाग बनतात.
एआय एजंट्ससाठी उदयोन्मुख सुरक्षा मॉडेल मॉडेलमध्ये दुसरे रेलिंग जोडण्याबद्दल कमी आहे आणि एजंट ज्या सीमांमध्ये कार्य करू शकतो त्या सीमा परिभाषित करणे, अंमलबजावणी करणे आणि त्यांचे निरीक्षण करणे याबद्दल अधिक आहे.
(स्त्रोत)

Comments are closed.