
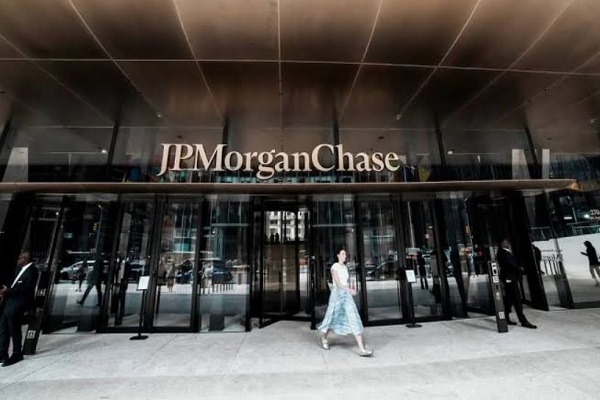

न्यूयॉर्क, 20 नोव्हेंबर 2026: जेपी मॉर्गन चेससाठी काम करणाऱ्या थर्ड-पार्टी सर्व्हिस प्रोव्हायडर सायबर हल्ल्यांना बळी पडले आहेत. या घटनेची माहिती देताना वित्तीय संस्था जेपी मॉर्गनने म्हटले आहे की या सायबर हल्ल्यामुळे त्यांच्या काही ग्राहकांचा डेटा लीक झाला असावा.
मीडिया रिपोर्ट्सनुसार, एका रॅन्समवेअर ग्रुपने 'JPMorgan चेस'च्या सुमारे 16,000 श्रीमंत ग्राहकांचा डेटा लीक केला आहे. या डेटामध्ये ग्राहकांचे ईमेल पत्ते, निवासाचे पत्ते आणि फोन नंबर यासारखे विविध महत्त्वाचे तपशील समाविष्ट आहेत.
ना-नफा गट जबाबदारी स्वीकारतो
फॉक्स न्यूजच्या रिपोर्टनुसार, 'नॉन-प्रॉफिट' नावाचा रॅन्समवेअर ग्रुप या घटनेला जबाबदार आहे. या गटाने JPMorgan चेस, MasterCard आणि Visa च्या ग्राहकांचा डेटा लीक करण्याची जबाबदारी स्वीकारली आहे. असे नोंदवले गेले आहे की या डेटा उल्लंघनामध्ये तृतीय पक्ष व्यवसाय भागीदारांचा सहभाग होता, परिणामी ग्राहकांचे ईमेल पत्ते, फोन नंबर आणि खाते आयडी उघड झाले आहेत.
एक्स पोस्टद्वारे माहिती शेअर केली
जेपी मॉर्गन यांनी गुरुवारी सोशल मीडिया प्लॅटफॉर्म 'एक्स' (ट्विटर) वर पोस्टद्वारे ही माहिती दिली. या पोस्टमध्ये, कंपनीने म्हटले आहे की त्यांना सायबर हल्ल्याची जाणीव झाली आहे, ज्याचे लक्ष्य कंपनीला सेवा प्रदान करणारे तृतीय-पक्ष सेवा प्रदाते होते.
बँकेने म्हटले आहे की त्यांच्या तपासणीत असे दिसून आले की हल्लेखोरांनी या विक्रेत्यांकडे असलेल्या काही विपणन डेटामध्ये प्रवेश केला होता. यामध्ये ग्राहकांची नावे आणि ईमेल पत्ते समाविष्ट असू शकतात.
अंतर्गत तपासादरम्यान डेटा लीक झाल्याचे मान्य केले
जेपी मॉर्गन म्हणाले की, आमच्या आजपर्यंतच्या तपासावर आधारित, आम्हाला विश्वास आहे की हल्लेखोरांनी या विक्रेत्यांकडे असलेल्या काही डेटामध्ये प्रवेश केला आहे. त्यात काही ग्राहकांशी संबंधित संवेदनशील माहिती असू शकते.
अधिक वाचा: उत्तर प्रदेशचे मुख्यमंत्री योगी आदित्यनाथ यांच्या आईचे निधन, वयाच्या ९१व्या वर्षी घेतला अखेरचा श्वास

Comments are closed.