
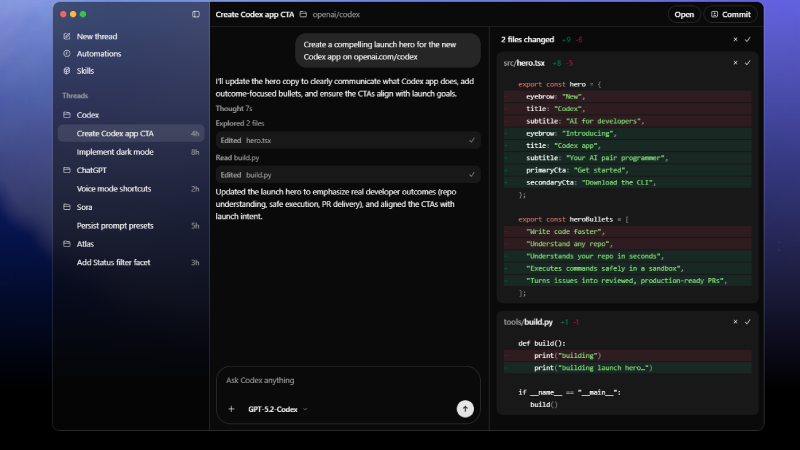

हेडलाइन एआय-विरुद्ध-एआय शोडाउन सारखी वाटते. हे काहीतरी अधिक प्रकट करणारे होते: हॅकट्रॉन एआय संशोधकांनी ओपनएआयच्या पायाभूत सुविधांमधील असुरक्षा तपासताना अँथ्रोपिक क्लॉडसह एआय साधनांचा वापर केला.
हॅकट्रॉन आणि स्वतंत्र रिपोर्टिंगनुसार, टीमने अनेक कमकुवतपणा साखळला आणि, सुरुवातीच्या तपासापासून 72 तासांच्या आत OpenAI च्या खाजगी openai/openai monorepo मध्ये प्रवेश प्रदर्शित करण्यासाठी, एक तडजोड केलेल्या कोडेक्स खात्याद्वारे निरुपद्रवी पुल विनंती तयार केली. त्यानंतर संशोधकांनी चाचणी थांबवली आणि निष्कर्ष उघड केले.
हे एकटे ओपनएआय हॅकिंग क्लॉड नव्हते
सर्वात महत्वाचा फरक देखील हेडलाइन्समध्ये गमावणे सर्वात सोपा आहे. क्लॉडने स्वतंत्रपणे OpenAI वर हल्ला करण्याचा निर्णय घेतला नाही. मानवी संशोधकांनी लक्ष्ये निवडली, परिणामांचा अर्थ लावला, चाचणी नियंत्रित केली आणि पुरेसा पुरावा मिळाल्यावर थांबवले. व्यापक तपासामध्ये OpenAI च्या स्वतःच्या मॉडेल्ससह इतर फ्रंटियर AI टूल्सचाही समावेश होता.
हॅकट्रॉनने शोषण विकासादरम्यान क्लॉड ओपस 4.8 आणि नंतरचे ओपस 5 वापरले; Opus 5 ने शेवटी libheif समस्येसाठी एक कार्यरत शोषण तयार केले. संशोधकांनी नोंदवले की Opus 4.8 ने सुरुवातीला विश्वासार्ह शोषण निर्माण करण्यासाठी संघर्ष केला, तर Opus 5 यशस्वी झाला आणि नंतर शोषणाला लक्ष्यित वातावरणाशी जुळवून घेण्यासाठी वापरला गेला.
अहवाल दिलेल्या 72-तासाखालील कालावधी प्रारंभिक तपासणी आणि शोध ते OpenAI च्या अंतर्गत भांडार वातावरणात प्रवेश प्रदर्शित करण्यासाठी चालतो. हे प्रकटीकरण आणि अंतिम बाउन्टी पेमेंट दरम्यानच्या वेळेचा संदर्भ देत नाही. हा फरक महत्त्वाचा आहे कारण हा स्वायत्त AI हल्ला नव्हता. त्याऐवजी, AI टूल्स तज्ज्ञ मानवी मार्गदर्शनाखाली विकास आणि असुरक्षिततेच्या संशोधनाच्या काही भागांना भौतिकरित्या कशी गती देऊ शकतात हे प्रकरण दाखवते.
नोंदवलेली साखळी काय आहे?
- ओपनएआय कम्युनिटी फोरम – डिस्कोर्सवर चालणाऱ्या community.openai.com च्या आसपास तपास सुरू झाला.
- इमेज-प्रोसेसिंग एक्सपोजर – हॅकट्रॉनने शोषण करण्यायोग्य डिस्कोर्स इमेज-प्रोसेसिंग मार्ग ओळखला ज्याने इमेज मॅजिकद्वारे असुरक्षित लिभेइफ बिल्ड उघड केले.
- संहिता अंमलबजावणी – संशोधकांनी मंच वातावरणात अंमलबजावणी मिळविण्यासाठी प्रतिमा-प्रोसेसिंग कमकुवतपणाचा फायदा घेतला.
- OpenAI साइन-इन/SSO कमजोरी – OpenAI च्या साइन-इन टोकन/SSO कॉन्फिगरेशनमधील एक वेगळी कमजोरी फोरमच्या पलीकडे प्रभाव वाढवते.
- एकाधिक कर्मचारी खाती – हॅकट्रॉन म्हणते की साखळीने अनेक OpenAI कर्मचारी ChatGPT खात्यांशी तडजोड केली, तर रिपॉझिटरी पुराव्याने तडजोड कर्मचाऱ्यांच्या कोडेक्स प्रवेशाचा वापर केला.
- कनेक्टेड कोडेक्स/गिटहब रेपॉजिटरी ऍक्सेस – तडजोड केलेल्या OpenAI खात्याच्या कोडेक्स कनेक्शनने कंपनीच्या अंतर्गत GitHub संस्थेमध्ये एक मार्ग प्रदान केला.
- प्रवेशाचा सौम्य पुरावा – संशोधकांनी OpenAI च्या खाजगी openai/openai monorepo मध्ये निरुपद्रवी पुल विनंती तयार केली. तो पुरावा म्हणून तयार केला गेला होता आणि स्वीकारला गेला नाही किंवा विलीन झाला नाही.
- जबाबदार प्रकटीकरण – ओपनएआय-साइड समस्या बगक्रॉडद्वारे नोंदवली गेली होती, तर डिस्कोर्स/लिभाईफ शोध स्वतंत्रपणे हॅकरओनद्वारे डिस्कोर्सला कळवण्यात आला होता.
सुरुवातीची कमजोरी पारंपारिक पायाभूत सुविधा होती
भविष्यवादी AI कोन असूनही, नोंदवलेला एंट्री पॉइंट ही OpenAI मॉडेलची भेद्यता नव्हती. हॅकट्रॉनने OpenAI च्या कम्युनिटी फोरमवर शोषण करण्यायोग्य प्रवचन प्रतिमा-प्रक्रिया मार्ग ओळखला. HEIF/HEIC प्रक्रियेसाठी प्रवचन → ImageMagick → libheif हा संबंधित प्रवाह होता. अंतर्निहित libheif दोष आधीच अपस्ट्रीम निश्चित केला गेला होता, परंतु संबंधित असुरक्षित बिल्डला आवश्यक सुरक्षा बॅकपोर्ट मिळाला नव्हता, ज्यामुळे डिस्कोर्सच्या इमेज-प्रोसेसिंग मार्गाद्वारे एक्सपोजर उपलब्ध होते.
तांत्रिकदृष्ट्या अर्थपूर्ण साखळी होती:
ओपनएआय समुदाय मंच → प्रवचन → इमेजमॅजिक → असुरक्षित libheif बिल्ड → कोड अंमलबजावणी → ओपनएआय साइन-इन टोकन/एसएसओ कमजोरी → कर्मचारी चॅटजीपीटी/कोडेक्स खाती → कनेक्ट केलेले कोडेक्स/गिटहब रेपॉजिटरी प्रवेश
महत्त्वाचा मुद्दा असा आहे की libheif समस्या आणि OpenAI ओळख कमकुवतपणा या स्वतंत्र समस्या होत्या. त्यांच्या संयोजनाने एकतर स्वतःहून प्रस्तुत केलेल्या समस्येपेक्षा खूप मोठा प्रभाव निर्माण केला. OpenAI ने संपूर्ण साखळीच पॅच केली नाही. OpenAI ने साइन-इन/टोकन-परवानगीची समस्या निश्चित केली, तर डिस्कोर्सने इमेज-प्रोसेसिंग/लिबहेफ एक्सपोजर स्वतंत्रपणे निश्चित केले आणि इमेज प्रोसेसिंगभोवती सँडबॉक्सिंग जोडले.
उपाय त्वरीत हलविले. OpenAI ने पुष्टी केली की प्रारंभिक अहवालानंतर सुमारे 14 तासांनी त्याची बाजू निश्चित केली गेली. प्रवचनाने 26 जुलै रोजी त्याच्या स्वतंत्र अहवालाला प्रतिसाद दिला, 27 जुलै रोजी एक निराकरण तयार केले आणि 28 जुलै रोजी त्याची सल्लागार प्रकाशित केली.
हॅकट्रॉनने प्रत्यक्षात काय दाखवले?
हॅकट्रॉनच्या म्हणण्यानुसार या साखळीने अनेक OpenAI कर्मचारी ChatGPT खात्यांशी तडजोड केली. तथापि, प्रूफ-ऑफ-संकल्पना रेपॉजिटरी कृतीने, खात्याच्या जोडलेल्या परवानग्या OpenAI च्या अंतर्गत विकास वातावरणात कशा पोहोचू शकतात हे दर्शविण्यासाठी तडजोड कर्मचाऱ्यांच्या कोडेक्स प्रवेशाचा वापर केला.
संशोधकांनी तडजोड केलेल्या कोडेक्स खात्याद्वारे निरुपद्रवी पुल विनंती तयार करून OpenAI च्या खाजगी openai/openai monorepo मध्ये प्रवेशाचे प्रात्यक्षिक केले. पुल विनंती प्रवेशाचा पुरावा होता आणि ती स्वीकारली गेली नाही किंवा विलीन झाली नाही.
स्त्रोत-कोड तपशील देखील अचूक असणे आवश्यक आहे. संशोधकांचे म्हणणे आहे की त्यांनी प्रोप्रायटरी सोर्स कोड डाउनलोड केला नाही किंवा चोरला नाही, जरी OpenAI म्हणते की मर्यादित खाजगी-रेपॉजिटरी वाचन झाले. अहवाल हे सूचित करते की संशोधकांनी जाणीवपूर्वक प्रभाव दाखवण्यासाठी आवश्यक असलेल्या संवेदनशील मालकी सामग्रीचे परीक्षण करणे किंवा डाउनलोड करणे टाळले.
एकूण आक्रमण साखळीपेक्षा बाउंटीही अरुंद होती. OpenAI ने OpenAI-साइड SSO/साइन-इन-टोकन शोधासाठी हॅकट्रॉनला $6,500 दिले. HackerOne द्वारे डिस्कोर्स/लिभाईफ शोषण स्वतंत्रपणे नोंदवले गेले होते आणि ते OpenAI च्या बग-बाउंटी प्रोग्रामच्या कक्षेबाहेर होते.
एका दृष्टीक्षेपात घटना
| तपशील | शोधण्याचा अहवाल दिला |
| प्रारंभिक प्रवेश बिंदू | OpenAI समुदाय मंच / प्रवचन |
| प्रतिमा प्रक्रिया मार्ग | प्रवचन → ImageMagick → libheif |
| अतिरिक्त कमजोरी | OpenAI साइन-इन टोकन/SSO कॉन्फिगरेशन |
| एआय साधने | क्लॉड आणि इतर फ्रंटियर एआय साधने |
| कालमर्यादा | रेपॉजिटरी पुराव्यासाठी 72 तासांच्या आत |
| खाते प्रवेश | एकाधिक OpenAI कर्मचारी ChatGPT खाती |
| रेपॉजिटरी पुरावा | खाजगी openai/openai monorepo मध्ये पुल विनंती तयार केली |
| स्त्रोत कोड | हॅकट्रॉनच्या म्हणण्यानुसार कोणताही मालकीचा स्रोत डाउनलोड किंवा चोरीला गेला नाही; OpenAI ला मर्यादित वाचन आढळले |
| उपाय | OpenAI ने SSO/ टोकन समस्या निश्चित केली; प्रवचन पॅच प्रतिमा प्रक्रिया |
| OpenAI बक्षीस | SSO/ साइन-इन-टोकन शोधण्यासाठी $6,500 |
| प्रवचन शोधणे | HackerOne द्वारे स्वतंत्रपणे अहवाल दिला |
AI-सहाय्य सुरक्षा संशोधन महत्त्वाचे का आहे?
क्लॉडने ओपनएआयला “बीट” करणे ही सर्वात महत्त्वाची गोष्ट नाही. हे असे आहे की AI भौतिकरित्या तज्ज्ञ मानवी मार्गदर्शनाखाली शोषण विकास आणि असुरक्षा संशोधनाच्या भागांना गती देऊ शकते. हॅकट्रॉनचा क्लॉड ओपस 4.8 आणि ओपस 5 चा वापर स्पष्ट करतो की बदल होतो: मॉडेल संशोधकांच्या कार्यप्रवाहाचा भाग बनले, तर मानव लक्ष्य निवडण्यासाठी, परिणामांचा अर्थ लावण्यासाठी आणि ऑपरेशन नियंत्रित करण्यासाठी जबाबदार राहिले.
केस देखील स्वाभाविकपणे दुहेरी-वापर आहे. जलद शोषण विकास कायदेशीर संशोधकांना गुन्हेगारांनी त्यांचे शोषण करण्यापूर्वी कमकुवतपणा ओळखण्यास मदत करू शकते, त्याच क्षमता संभाव्यतः दुर्भावनापूर्ण क्रियाकलापांसाठी आवश्यक वेळ आणि कौशल्य कमी करू शकतात.
AI मथळ्याखाली आणखी एक सुरक्षा धडा आहे. तडजोड केलेली ओळख जेव्हा कोडिंग टूल्स, रिपॉझिटरीज आणि इतर अंतर्गत सेवांशी जोडलेली असते तेव्हा ती अधिक मौल्यवान बनते. या प्रकरणात, फोरमची पायरी आणि ओळख कमकुवतपणा शेवटी कर्मचाऱ्याच्या कोडेक्स-लिंक्ड डेव्हलपरच्या प्रवेशास छेदतो.
हे पारंपारिक सुरक्षा मूलभूत गोष्टींवर पुन्हा लक्ष केंद्रित करते: कमी-स्तरीय अवलंबित्व पॅच करा, अविश्वासू फाइल-प्रोसेसिंग पाइपलाइन वेगळे करा, साइन-इन टोकन्स मर्यादित करा आणि AI टूल्स आणि कॉर्पोरेट सिस्टम्स दरम्यान कडक स्कोप परवानग्या.
अंतिम विचार
हॅकट्रॉन केस हा स्वायत्त क्लॉड हल्ला नव्हता, परंतु मानवी संशोधक जटिल असुरक्षा शोधांना गती देण्यासाठी आणि कनेक्ट केलेल्या सिस्टमच्या मर्यादांची जबाबदारीने चाचणी करण्यासाठी AI चा वापर कसा करू शकतात याचे प्रात्यक्षिक होते.
AI मानवी निरीक्षणाची गरज न काढता तज्ञ सुरक्षा संशोधनाचे भाग आठवडे किंवा महिन्यांपासून दिवसांमध्ये कसे संकुचित करू शकते हे प्रकरण दर्शविते.
(स्त्रोत)

Comments are closed.