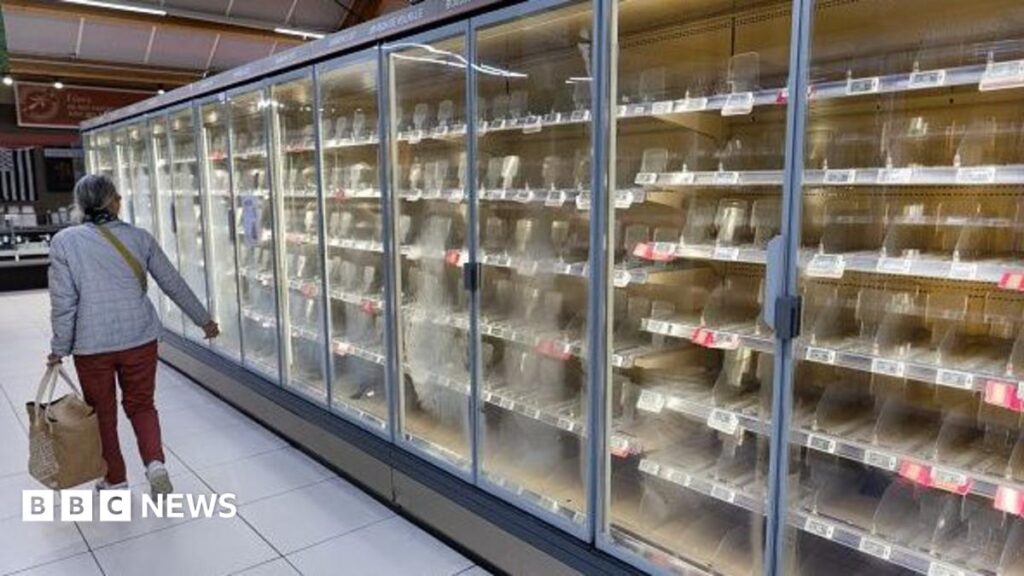

संपूर्ण युरोपातील सुपरमार्केटला ए सायबर हल्ल्याचा संशय त्यांच्या फ्रीज आणि फ्रीझर्सवर परिणाम करणे आणि औद्योगिक यंत्रांपासून ते नम्र घरगुती उपकरणांपर्यंत इंटरनेट-कनेक्ट हार्डवेअरच्या असुरक्षिततेबद्दल चिंता वाढवणे.
इंटरनेटशी जोडलेल्या स्मार्ट उपकरणांमध्ये फ्रीज, सेंट्रल हीटिंग आणि अगदी वॉशिंग मशीनचा समावेश असू शकतो.
आणि हे त्यांना दूरस्थपणे नियंत्रित करणे सोपे करते, सिद्धांततः, ऑनलाइन जाणारे कोणतेही डिव्हाइस संभाव्यतः दुर्भावनापूर्ण अभिनेत्यांकडून शोषण केले जाऊ शकते.
तथापि, याचा अर्थ असा नाही की हॅकर्स सहजपणे त्यावर नियंत्रण ठेवू शकतात आणि मोठे ब्रँड त्यांचे तंत्रज्ञान सुरक्षित आहे याची खात्री करण्यासाठी सामान्यतः मोठ्या प्रमाणात जातात.
काही उपकरणांमध्ये याआधी शोषण आढळले आहे. 2015 मध्ये, संशोधकांनी दाखवले की सॅमसंग स्मार्ट फ्रिजमधील असुरक्षितता त्यांना इंटरनेट रहदारी कशी रोखू शकते.
परंतु नोव्हेंबरमध्ये सुपरमार्केटला टार्गेट करणाऱ्या सायबर हल्ल्यांमध्ये घरगुती उपकरणांना लक्ष्य केले जात असल्याचा कोणताही पुरावा नाही.
यूकेच्या नॅशनल सायबर सिक्युरिटी सेंटर (NCSC) चे माजी मुख्य कार्यकारी सियारन मार्टिन म्हणतात की कनेक्टेड डिव्हाइसेस सुरक्षित करण्यासाठी उत्पादकांना आणखी काही करण्याची आवश्यकता आहे.
“आम्हाला प्रथम स्थानावर सुरक्षित उपकरणे आणि उत्पादने देण्यासाठी आम्हाला मोठ्या तंत्रज्ञानाची मागणी करणे आवश्यक आहे,” तो म्हणाला.
त्यांनी ग्राहकांना उपकरणे अद्ययावत ठेवण्याचा सल्ला दिला आणि जेथे शक्य असेल तेथे बहु-घटक प्रमाणीकरण सक्षम करावे.
“मला माहित आहे की ही वेदना आहे, परंतु यास फक्त काही सेकंद लागतात,” तो म्हणाला.
एप्रिल 2024 पासून, यूके कायद्याने विशिष्ट ग्राहक स्मार्ट डिव्हाइसेसच्या निर्मात्यांनी किमान सायबर सुरक्षा मानकांची पूर्तता करणे आवश्यक आहे, ज्यात पासवर्ड आणि सुरक्षा अद्यतनांच्या आवश्यकतेचा समावेश आहे.
एनसीएससीने सांगितले की ते सुपरमार्केटच्या घटना समजून घेण्यासाठी आंतरराष्ट्रीय भागीदार आणि उद्योगांसह काम करत आहेत, परंतु यूकेवरील कोणत्याही परिणामाबद्दल ते अनभिज्ञ होते.
तथापि, यूके सायबर डिफेन्सच्या संशोधकांनी ब्रिटीश किरकोळ विक्रेत्यांशी संबंधित 800 पेक्षा जास्त रेफ्रिजरेशन आणि बिल्डिंग-कंट्रोल इंटरफेस ओळखले आहेत ज्यात सार्वजनिक इंटरनेटवर प्रवेश केला जाऊ शकतो.
याचा अर्थ असा नाही की ते हॅक केले जाऊ शकतात, परंतु ते कमकुवत संकेतशब्द किंवा सॉफ्टवेअर असुरक्षिततेचे शोषण करणाऱ्या हल्लेखोरांच्या संपर्कात राहू शकतात.
सुपरमार्केटवर यापूर्वी झालेल्या हल्ल्यांनंतर सरकारने सायबर लवचिकतेबद्दल वरिष्ठ अन्न विक्रेत्यांशी आधीच चर्चा केली आहे.
ब्रिटीश रिटेल कन्सोर्टियमच्या मुख्य कार्यकारी हेलन डिकिन्सन यांनी म्हटले आहे की, किरकोळ विक्रेत्यांसाठी सायबर घटना ही एक मोठी चिंतेची बाब आहे, NCSC च्या बाजूने काम करणारे व्यवसाय बुद्धिमत्ता सामायिक करण्यासाठी आणि त्यांचे संरक्षण मजबूत करण्यासाठी.
खाचांनी अन्न पुरवठ्यावर परिणाम होण्याची चिंता निर्माण करण्याची ही पहिलीच वेळ नाही.
मे 2025 मध्ये जेव्हा यूके सुपरमार्केट M&S आणि को-ऑप यांना रॅन्समवेअर हॅकर्सने लक्ष्य केले, तेव्हा किरकोळ विक्रेत्यांना नवीन वितरणासह काही शॉप शेल्फ स्टॉक करण्यासाठी संघर्ष करावा लागला.
हल्ल्यानंतरच्या दिवसांत यूकेमधील ग्राहकांनी रिकाम्या शेल्फ् 'चे अव रुप असल्याची तक्रार केली.
टॉम हेगेल, सायबर-सुरक्षा फर्म सेंटिनेलवनचे संशोधक म्हणाले की किरकोळ विक्रेत्यांनी जबाबदारीबद्दल स्पष्ट असणे आवश्यक आहे.
“किरकोळ विक्रेत्यांना या प्रश्नाचे उत्तर देणे आवश्यक आहे की त्या उपकरणाची सुरक्षेची मालकी कोणाची आहे, फक्त त्याची दुरुस्ती कोण करत नाही,” तो म्हणाला.
ते म्हणाले की इंटरनेट कनेक्टिव्हिटी दैनंदिन तंत्रज्ञान अधिक सोयीस्कर बनवू शकते, परंतु गती राखण्यासाठी सुरक्षा आवश्यक आहे.
“एकदा आक्रमणकर्ता ती नियंत्रणे ऑपरेट करू शकतो, तेव्हा डीफ्रॉस्टिंगसारखी कायदेशीर कार्ये व्यत्यय आणण्याचे साधन बनतात,” तो म्हणाला.
“सेटिंग बदलणे केवळ संगणक प्रणालीमध्ये व्यत्यय आणत नाही तर भौतिक स्टॉक नष्ट करू शकते.”

Comments are closed.