

कर्मचारी एआय टूल्समध्ये ग्राहकांचा डेटा पेस्ट करत आहेत. त्यांच्यावर बंदी घालून चालणार नाही; प्रॉम्प्ट इच्छेवर रेलिंग
प्रकाशित तारीख – 30 सप्टेंबर 2026, रात्री 10:31
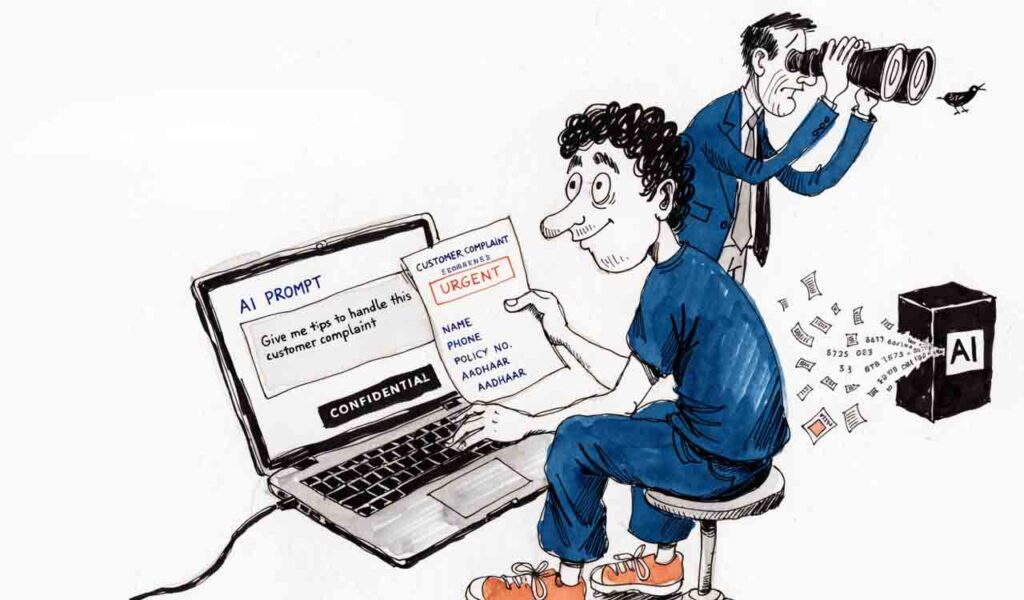
चित्रण: गुरुजी
विजय कुमार यांनी केले
मुंबईतील एका कार्यालयात कुठेतरी, एका ग्राहक सेवा कार्यकारिणीने तक्रार पत्राची मोफत एआय चॅटबॉटमध्ये कॉपी केली आणि त्याला विनम्र उत्तर तयार करण्यास सांगितले. या पत्रामध्ये ग्राहकाचे नाव, फोन नंबर, पॉलिसी नंबर आणि या पत्रांप्रमाणे आधार क्रमांक होता. काही सेकंदात उत्तर आले. कार्यकारिणी खूश झाली. ग्राहकाला हे कधीच कळणार नाही की त्याचा किंवा तिचा वैयक्तिक तपशील आता अशा कंपनीद्वारे चालवल्या जाणाऱ्या सर्व्हरवर बसला आहे ज्याचा किंवा तिच्या बँक किंवा विमा कंपनीशी कोणताही करार नाही.
ही एका निष्काळजी कर्मचाऱ्याची कथा नाही. ही प्रत्येक भारतीय संस्थेची कथा आहे जिने अद्याप लक्षात घेतलेले नाही की त्यांचे लोक कृत्रिम बुद्धिमत्ता कसा वापरतात.
तो शांतपणे जगतो
जनरेटिव्ह एआय पूर्वीच्या कोणत्याही तंत्रज्ञानापेक्षा भारतीय कामाच्या ठिकाणी पोहोचले आहे. कर्मचारी दस्तऐवजांचा सारांश देण्यासाठी, ईमेल लिहिण्यासाठी, स्प्रेडशीटचे विश्लेषण करण्यासाठी आणि कोड निश्चित करण्यासाठी त्याचा वापर करतात. यापैकी बहुतेक निरुपद्रवी आहेत आणि त्यातील बरेच काही खरोखर उपयुक्त आहे. परंतु उत्पादकतेच्या गर्दीत, एक शांत सवय तयार झाली आहे: लोक त्यांच्या ब्राउझरमध्ये उघडलेल्या AI टूलमध्ये त्यांच्या समोर जे काही आहे ते पेस्ट करतात. ग्राहकांच्या नोंदी, पगार पत्रके, करार, वैद्यकीय अहवाल आणि सॉफ्टवेअर डेव्हलपर्समधील पासवर्ड आणि कंपनी सिस्टमच्या ऍक्सेस की.
धोका दोन्ही दिशेने चालतो. कर्मचाऱ्यांच्या टाइपद्वारे डेटा लीक होतो. एआय सिस्टीमच्या म्हणण्याद्वारे देखील ते पुन्हा लीक होऊ शकते. चॅटबॉट्स कंपनी डेटावर आधारित, जगभरातील नोंदवलेल्या प्रकरणांमध्ये, एका ग्राहकाचे तपशील दुसऱ्या ग्राहकाच्या उत्तरात समोर आले आहेत.
भारतासाठी, दावे दंडाच्या पलीकडे जातात. आमचे तंत्रज्ञान सेवा उद्योग आणि जागतिक क्षमता केंद्रे परदेशी ग्राहकांच्या विश्वासावर चालतात. ते क्लायंट वाढत्या प्रमाणात सुरक्षा आणि गोपनीयता प्रश्नावली पाठवतात जे थेट प्रश्न विचारतात: तुमचे लोक आमच्या डेटासह AI टूल्स कसे वापरतात? मी पाहिले आहे की सक्षम भारतीय कंपन्या युरोप आणि उत्तर अमेरिकेत कमकुवत अभियांत्रिकीमुळे नाही तर अशा प्रश्नांची खात्रीशीर उत्तरे देऊ शकत नाहीत म्हणून करार गमावतात. एक अनियंत्रित एआय जगतो यापुढे केवळ अनुपालन धोका नाही. तो एक व्यावसायिक आहे.
कायदा पकडतो
भारताचा कायदा जोर धरत आहे. डिजिटल पर्सनल डेटा प्रोटेक्शन ॲक्ट, 2023 नुसार संस्थांनी वैयक्तिक डेटा ज्या उद्देशासाठी तो गोळा केला गेला आहे त्यासाठीच वापरणे आणि वाजवी सुरक्षा सुरक्षेसह त्याचे संरक्षण करणे आवश्यक आहे. सुरक्षा उपायांची पूर्तता करण्यात अयशस्वी झाल्यास 250 कोटी रुपयांचा दंड होऊ शकतो.
DPDP नियम, गेल्या नोव्हेंबरमध्ये अधिसूचित केले गेले आहेत, मे 2027 मध्ये मूलभूत दायित्वे अंमलात आणतात, ज्यात डेटा संरक्षण मंडळाला 72 तासांच्या आत उल्लंघनाची तक्रार करण्याचे कर्तव्य समाविष्ट आहे. अप्रमाणित AI टूलमध्ये एकच पेस्ट केल्याने विनाश होऊ शकतो. CERT-इन, या मे रिलीझ झालेल्या AI-चालित सायबर धोक्यांच्या ब्लूप्रिंटमध्ये, विशेषत: शॅडो AI, प्रॉम्प्ट इंजेक्शन आणि AI प्रणालींद्वारे डेटा लीक होण्याबद्दल चेतावणी दिली आहे.
डेव्हलपरच्या पूर्ण प्रवेशासह चालणारा एजंट त्याच्या कार्याच्या गरजेपेक्षा कितीतरी जास्त पोहोचू शकतो. या एजंटना त्यांना आवश्यक असलेल्या परवानग्या दिल्या पाहिजेत
सार्वजनिक AI साधनांवर बंदी घालणे हा अनेक संस्थांचा सहज प्रतिसाद आहे. ते चालत नाही. जेव्हा ऑफिस नेटवर्क चॅटबॉट ब्लॉक करते, तेव्हा कर्मचारी ते फक्त त्यांच्या वैयक्तिक फोनवर वापरतात, जिथे कंपनीला काहीही दिसत नाही. बंदी धोका दूर करत नाही. हे केवळ दृश्यमानता काढून टाकते.
सुरक्षित मार्गाला सोपा मार्ग बनवणे हेच हुशार उत्तर आहे. याची सुरुवात कर्मचाऱ्यांना एंटरप्राइझ प्लॅनवर मंजूर एआय टूल देण्यापासून होते ज्याच्या अटींनुसार कंपनीचा डेटा प्रदात्याच्या मॉडेल्सना प्रशिक्षण देण्यासाठी वापरला जाणार नाही. हे एका पानाच्या धोरणासह चालू राहते, साध्या भाषेत लिहिलेले, कोणती साधने वापरली जाऊ शकतात आणि कोणत्या प्रकारची डेटा
तांत्रिक नियंत्रणे तितकीच महत्त्वाची आहेत. पारंपारिक डेटा लॉस प्रिव्हेंशन (DLP) टूल्स चॅट बॉक्ससाठी नव्हे तर ईमेल संलग्नक आणि पेन ड्राइव्हसाठी डिझाइन केले होते. संस्थांना आता प्रॉम्प्टवरच रेलिंगची आवश्यकता आहे: एआय टूलवर काय पाठवले जात आहे ते तपासणाऱ्या, वैयक्तिक डेटा किंवा पासवर्ड शोधणाऱ्या आणि ते निघण्यापूर्वी त्यांना मास्क करणाऱ्या सिस्टम, त्यामुळे कर्मचाऱ्याला अजूनही उपयुक्त उत्तर मिळते आणि ग्राहकाची ओळख सुरक्षित राहते.
तेच धनादेश जे परत येतात त्यावर लागू झाले पाहिजेत. आणि केवळ ब्राउझरमध्येच नाही तर एआय जिथे वापरला जाईल तिथे त्यांनी कार्य केले पाहिजे. कर्मचारी आता डेस्कटॉप ॲप्सद्वारे AI पर्यंत पोहोचतात, कोडिंग सहाय्यक जे डेव्हलपर्स टर्मिनल्स, ब्राउझर एक्स्टेंशन आणि दैनंदिन ऑफिस सॉफ्टवेअरमध्ये तयार केलेल्या एआय वैशिष्ट्यांमध्ये चालते. एक नियंत्रण जे फक्त वेबसाइट पाहते ते बहुतेक रहदारी चुकवते.
लोक आणि साधने
माणसाला साधनांइतकेच महत्त्व आहे. चॅटबॉटमध्ये संवेदनशील डेटा पेस्ट करणाऱ्या बहुतेक कर्मचाऱ्यांना ते धोकादायक का आहे हे कधीच सांगितलेले नाही. लहान, व्यावहारिक प्रशिक्षण, काय पेस्ट करू नये याच्या वास्तविक उदाहरणांवर आधारित, कोणत्याही पॉलिसी दस्तऐवजापेक्षा वर्तन अधिक वेगाने बदलते. छोट्या कंपन्या आणि स्टार्टअप्सना मोठ्या बजेटची वाट पाहण्याची गरज नाही. एक मान्यताप्राप्त साधन, स्पष्ट एक-पानाचा नियम आणि AI कसा वापरला जात आहे याची मासिक स्पॉट तपासणी, फार कमी खर्चात बहुतेक अंतर बंद करेल.
पुढील लहर आधीच येथे आहे. एआय एजंट — फायली वाचू शकणारे सॉफ्टवेअर, इतर टूल्सवर कॉल करू शकतात आणि स्वतः ईमेल पाठवू शकतात — कोडिंग असिस्टंट आणि वर्कफ्लो ऑटोमेशनद्वारे भारतीय कंपन्यांमध्ये प्रवेश करत आहेत. डेव्हलपरच्या पूर्ण प्रवेशासह चालणारा एजंट त्याच्या कार्याच्या आवश्यकतेपेक्षा जास्त पोहोचू शकतो. हे एजंट नोंदणीकृत असले पाहिजेत, त्यांना आवश्यक असलेल्या परवानग्या दिल्या पाहिजेत आणि पूर्ववत करता येणार नाहीत अशा कृती करण्यापूर्वी ते थांबवले पाहिजेत.
कंपन्यांनी तीन साधे प्रश्न विचारण्यास सुरुवात करावी. आमचे कर्मचारी आज कोणती AI साधने वापरत आहेत, ज्यात आम्ही कधीही मान्यता दिली नाही हे आम्हाला माहीत आहे का? त्यांना कोणता डेटा पाठवला जात आहे ते आपण पाहू शकतो का? आणि उद्या जर एखाद्या नियामक किंवा ग्राहकाने आम्हाला विचारले की आम्ही एआय टूल्समध्ये वैयक्तिक डेटाचे संरक्षण कसे करतो, तर आम्ही हेतूंऐवजी पुराव्यासह उत्तर देऊ शकतो का? यापैकी कोणाचेही उत्तर नाही असे असेल तर तेथूनच काम सुरू होते.
यापैकी काहीही विदेशी नाही. तीच शिस्त आहे भारतीय कंपन्या आधीच ईमेल आणि क्लाउड स्टोरेजवर लागू करा, आता नवीन चॅनेलवर विस्तारित केले आहे. DPDP दायित्वे लागू झाल्यावर आता कार्य करणाऱ्या संस्था तयार होतील. जे प्रतीक्षा करतात त्यांना उल्लंघनाच्या नोटीस किंवा नियामकाच्या पत्राद्वारे समस्या कठीण मार्गाने सापडेल.
तुमचे कर्मचारी एआय वापरत आहेत की नाही हा प्रश्न आता नाही. ते आधीच आहेत. प्रश्न असा आहे की ते ते सुरक्षितपणे वापरत आहेत की नाही आणि ते नसल्यास तुम्हाला कळेल का. कृत्रिम बुद्धिमत्ता आणि गोपनीयता हे परस्परविरोधी नाहीत. भारतीय कंपन्यांकडे दोन्ही असू शकतात, परंतु त्यांनी रेलिंग लावले तरच जेथे धोका सुरू होतो: प्रॉम्प्टवर.
(लेखक DigiFortex Technologies चे संस्थापक आणि CEO आहेत. ते CIPP/E आणि DSCI प्रमाणित प्रायव्हसी लीड असेसर आहेत आणि कंपन्यांसाठी DPO आणि v-CISO म्हणून काम करतात. vijay@digifortex.com)

Comments are closed.